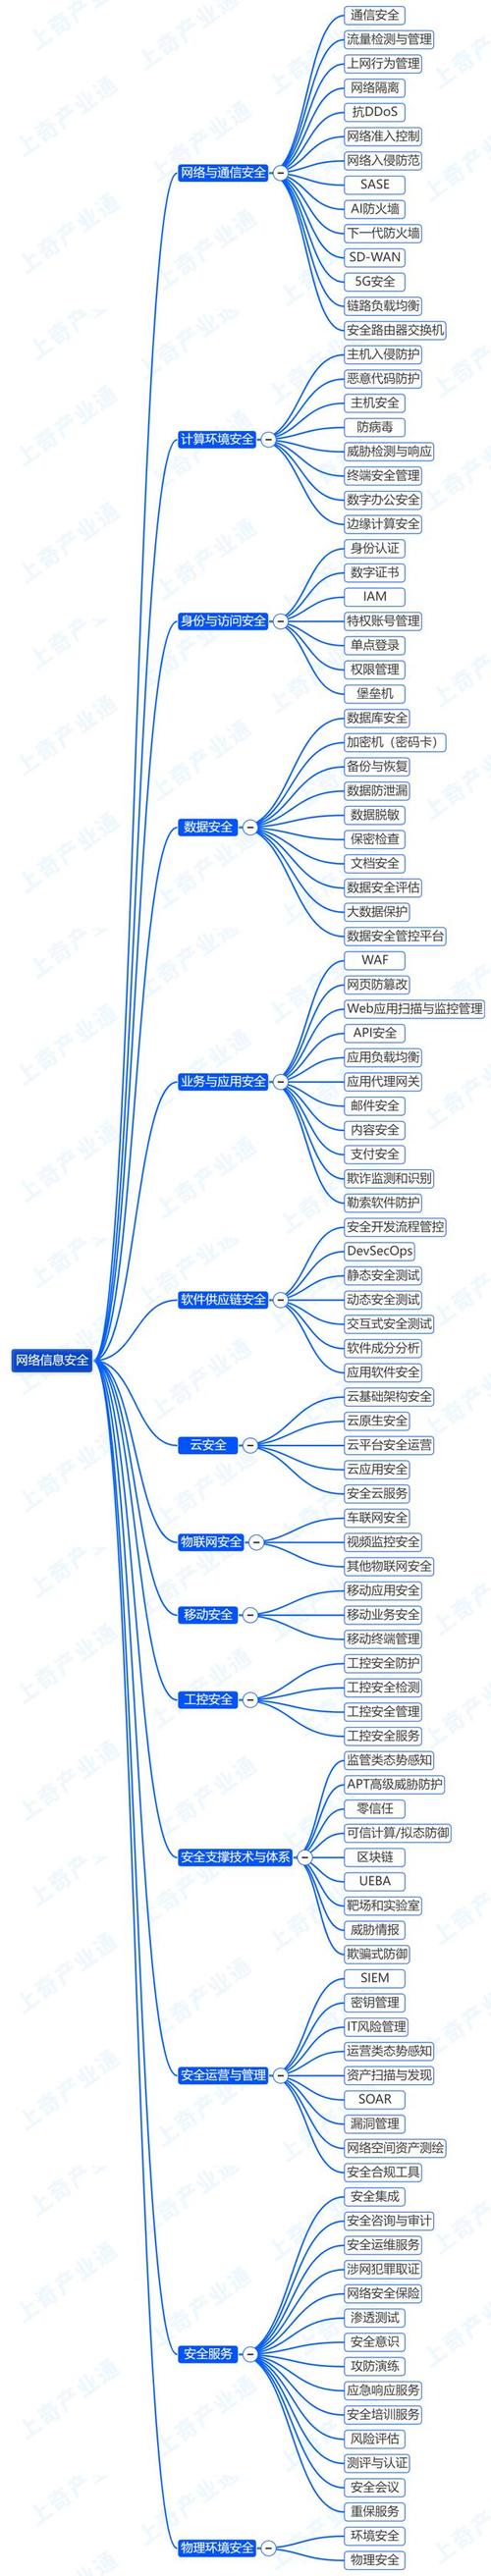
在數(shù)字經濟蓬勃發(fā)展的今天,網(wǎng)絡與信息安全已成為支撐社會運轉的關鍵基石。作為貴州省重點新聞門戶和重要輿論陣地,多彩貴州網(wǎng)不僅承擔著傳播主流聲音的使命,更直面日益復雜的網(wǎng)絡安全挑戰(zhàn)。該網(wǎng)站依托自主技術團隊,在網(wǎng)絡與信息安全軟件開發(fā)領域展開了一系列探索與實踐,為自身及區(qū)域媒體行業(yè)的穩(wěn)健發(fā)展提供了堅實保障。
媒體網(wǎng)站天然處于網(wǎng)絡安全攻防的前沿。一方面,海量新聞信息與用戶交互數(shù)據(jù)需要保護隱私與完整性;另一方面,門戶網(wǎng)站極易成為分布式拒絕服務攻擊、網(wǎng)頁篡改、數(shù)據(jù)竊取等惡意行為的目標。多彩貴州網(wǎng)深刻認識到,單純依靠外圍硬件防護遠不足以應對動態(tài)演進的攻擊手段,必須從軟件開發(fā)層面構建內生的安全能力。為此,該網(wǎng)站組建了專門的網(wǎng)絡與信息安全軟件開發(fā)小組,將安全基因植入內容管理系統(tǒng)、用戶中心及移動端應用的每一行代碼中。
在具體實踐中,多彩貴州網(wǎng)的安全軟件開發(fā)堅持以下核心原則:
第一,安全默認設計。在需求分析與架構階段即引入威脅建模,對登錄認證、文章發(fā)布、評論互動等關鍵環(huán)節(jié)進行安全風險評估。例如,自主開發(fā)的內容發(fā)布系統(tǒng)默認啟用了嚴格的身份鑒別與權限分級機制,從源頭杜絕越權操作。
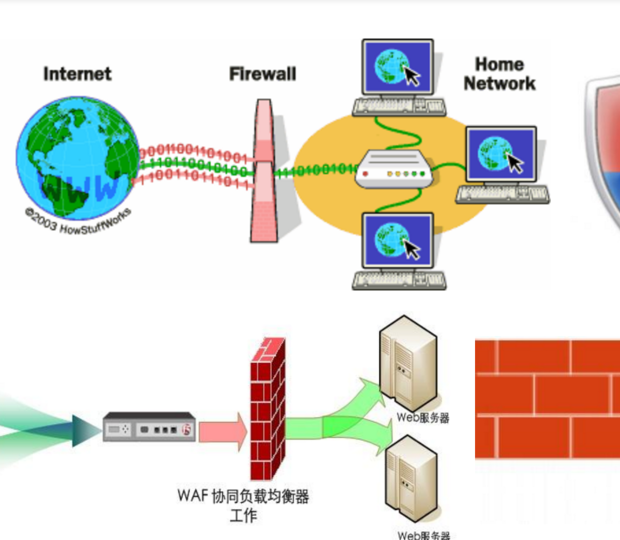
第二,縱深防御開發(fā)。針對注入攻擊、跨站腳本、跨站請求偽造等常見Web漏洞,開發(fā)團隊在代碼層面推行參數(shù)化查詢、輸入凈化、輸出編碼與反CSRF令牌等標準防護。通過自研的輕量級應用防火墻模塊,對異常流量進行實時過濾與告警。
第三,數(shù)據(jù)安全與隱私保護。該網(wǎng)站開發(fā)了敏感數(shù)據(jù)加密存儲與傳輸組件,用戶密碼采用加鹽哈希策略,關鍵業(yè)務數(shù)據(jù)在持久化前完成國密算法加密。在數(shù)據(jù)展示與導出環(huán)節(jié),實施動態(tài)脫敏,符合個人信息保護相關法規(guī)要求。
第四,持續(xù)監(jiān)測與響應。除傳統(tǒng)安全設備外,多彩貴州網(wǎng)研制了一套日志分析與入侵檢測輔助工具,利用規(guī)則引擎和基礎機器學習模型識別可疑行為,如異常時間登錄、批量數(shù)據(jù)拉取等。該工具可聯(lián)動工單系統(tǒng),使安全運維人員快速定位并處置威脅。
技術落地的背后是流程與制度的支撐。多彩貴州網(wǎng)將安全軟件開發(fā)納入其SDL(安全開發(fā)生命周期)管理,要求每個版本迭代都經過代碼審計、漏洞掃描和滲透測試。值得關注的是,團隊還嘗試將軟件成分分析引入第三方組件管理,梳理開源依賴并跟蹤CVE漏洞,及時升級或替換風險組件。
五彩貴州網(wǎng)的實踐表明,地市級媒體同樣有能力在網(wǎng)絡安全軟件研發(fā)上有所作為。通過自主開發(fā)、持續(xù)迭代和全員安全意識培訓,他們不僅顯著降低了安全事件發(fā)生率,更將安全能力轉化為業(yè)務連續(xù)性的競爭優(yōu)勢。隨著云原生、零信任等新理念的普及,多彩貴州網(wǎng)計劃進一步探索微服務安全網(wǎng)關、API安全防護等方向,并與省內高校、安全企業(yè)共建聯(lián)合實驗室,輸出適用于中小型媒體機構的安全開發(fā)規(guī)范與工具集。
網(wǎng)絡安全是一場沒有終點的馬拉松。多彩貴州網(wǎng)以軟件開發(fā)為支點,筑牢數(shù)字防線,既護航了自身的融合發(fā)展,也為貴州乃至全國的區(qū)域性網(wǎng)絡平臺提供了可借鑒的樣本。唯有將安全內化為代碼與流程的自覺,才能在清朗網(wǎng)絡空間中行穩(wěn)致遠。